平成22年度 春期 問44
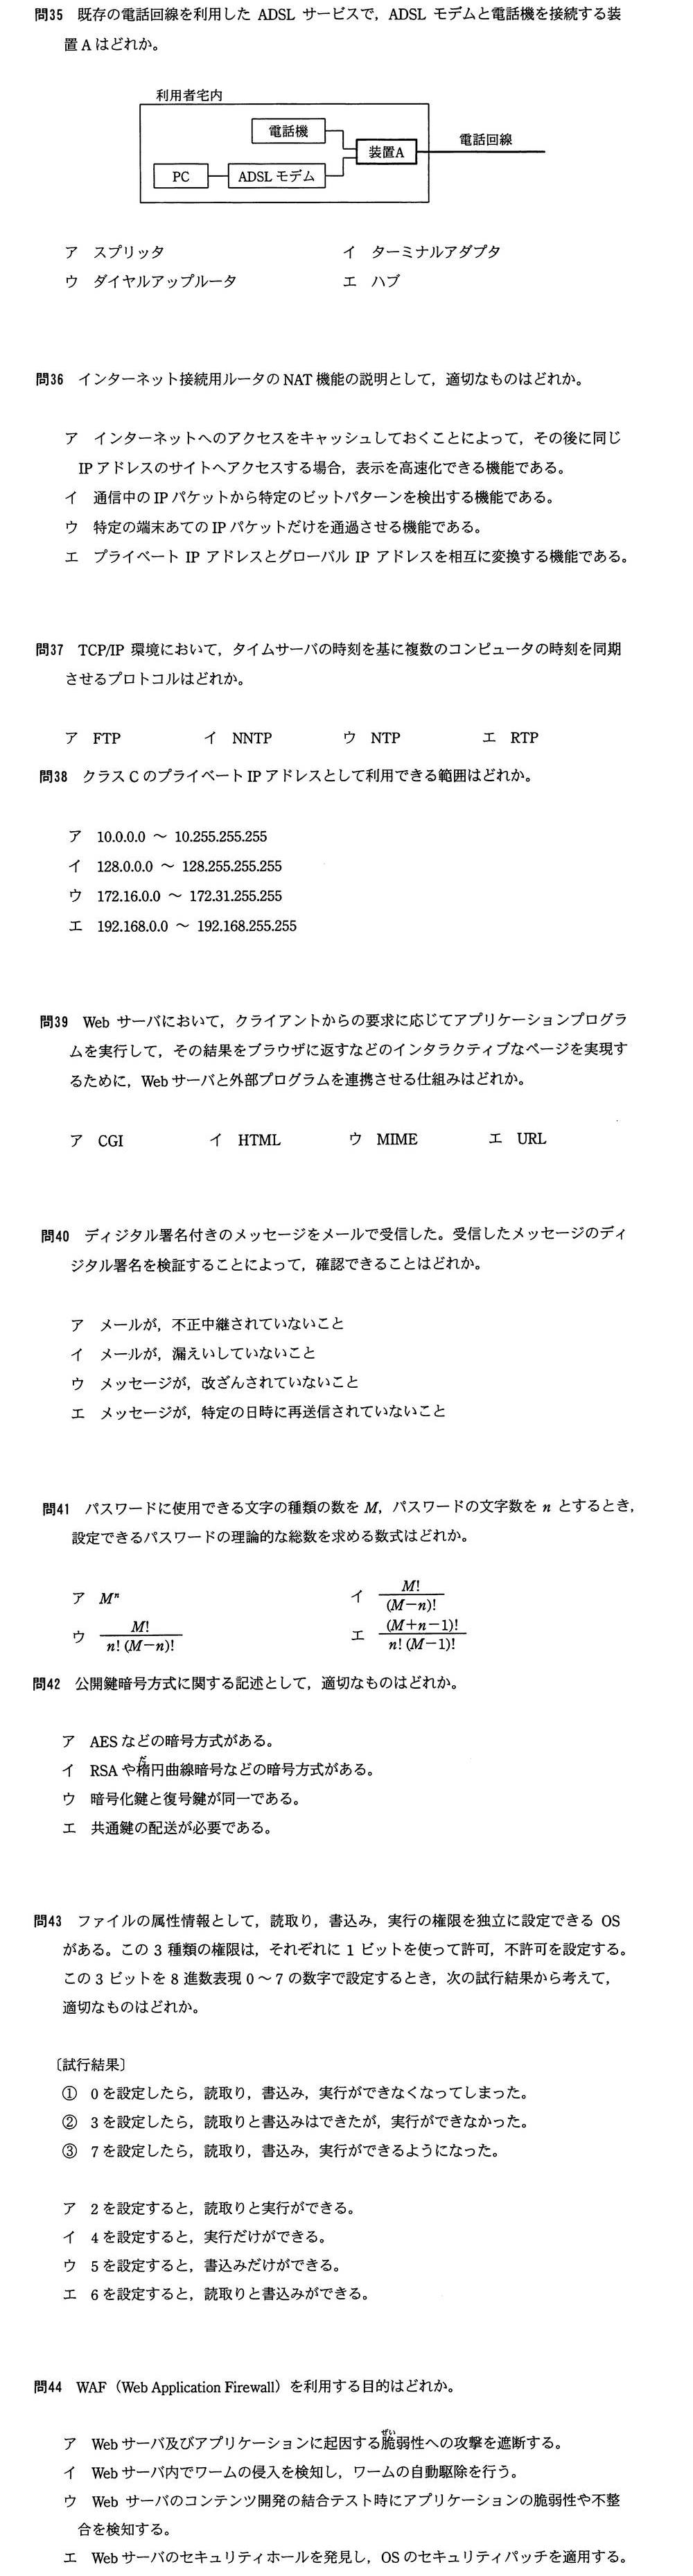
出典:平成22年度 春期 基本情報技術者試験 午前 問44
正解と解説を見る
正解:ア
覚えること:WAF=Web アプリケーションの脆弱性を突く攻撃(SQL インジェクションなど)を、通信の中身を見て遮断する。
WAF は、Web サーバや Web アプリケーションへの攻撃を検知して遮断するために使います(ア)。ワームの駆除(イ)はウイルス対策ソフト、開発時の脆弱性の検知(ウ)は脆弱性検査ツール、セキュリティパッチの適用(エ)はパッチ管理の役割です。
解説はこのサイトが作成したものです。
同じ問題が 平成26年度 秋期 問41 にも出ています。