平成24年度 春期 問45
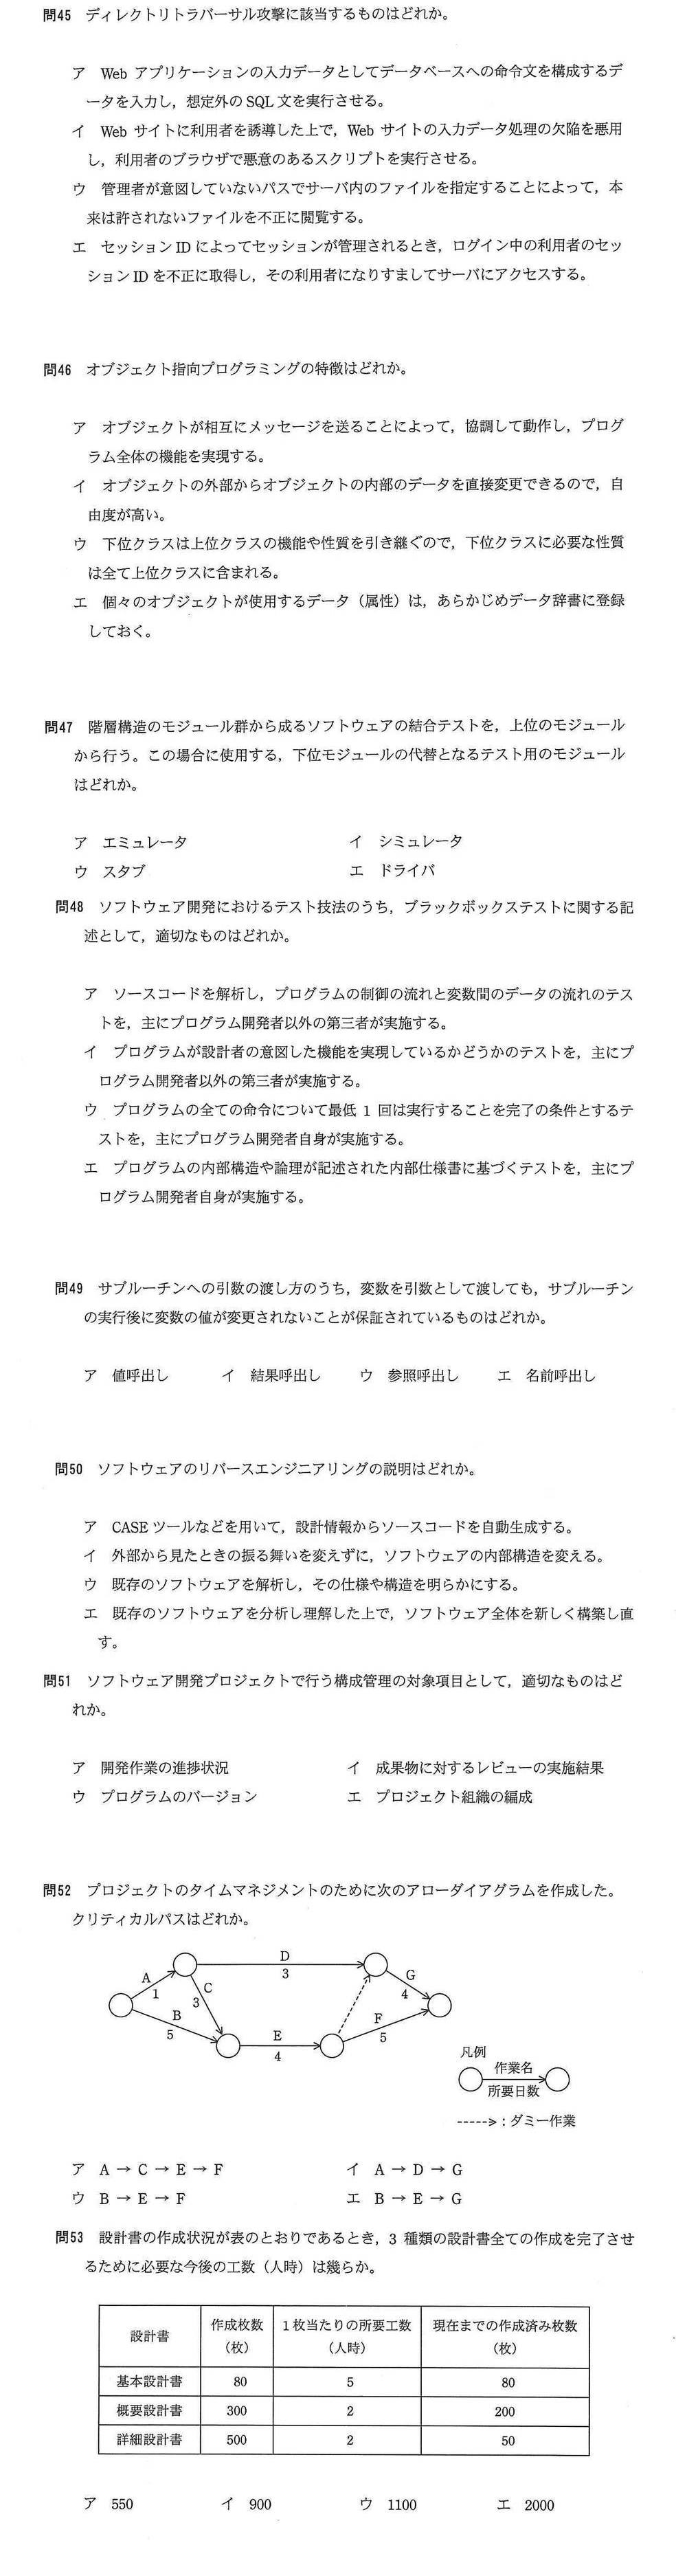
出典:平成24年度 春期 基本情報技術者試験 午前 問45
正解と解説を見る
正解:ウ
覚えること:ディレクトリトラバーサル= ../ などを使ってファイルの場所を指定し、本来見られないファイルを見る攻撃。
管理者が意図していない経路でサーバ内のファイルを指定し、許されないファイルを閲覧する攻撃がディレクトリトラバーサルです(ウ)。アは SQL インジェクション、イはクロスサイトスクリプティング、エはセッションハイジャックの説明です。
解説はこのサイトが作成したものです。