平成28年度 春期 問37
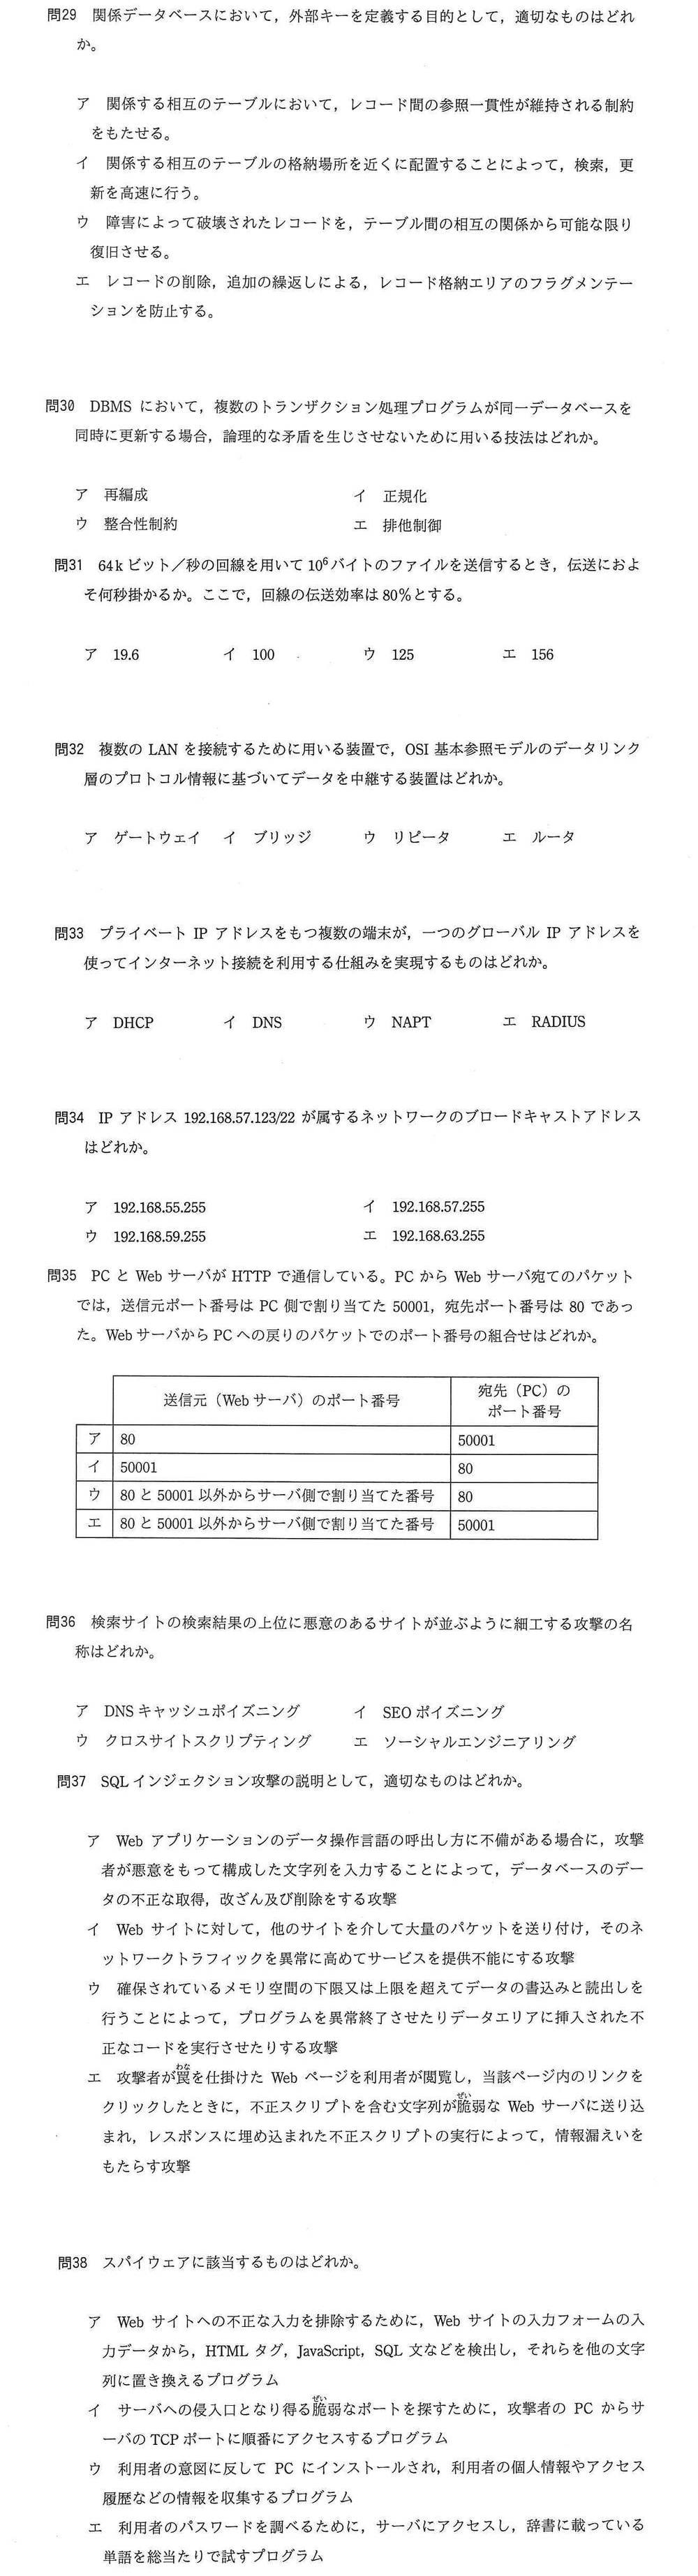
出典:平成28年度 春期 基本情報技術者試験 午前 問37
正解と解説を見る
正解:ア
覚えること:SQL インジェクション=入力欄に SQL 文の断片を入れて、データベースを不正に操作する攻撃。
Web アプリケーションがデータベースを呼び出す処理に不備があるとき、悪意のある SQL 文の断片を入力して、データベースのデータを不正に取得・改ざん・削除するのが SQL インジェクション攻撃です(ア)。イは、多数のサイトを介して大量のパケットを送り付け、サービスを止める DDoS 攻撃の説明です。ウは、確保されたメモリの範囲を超えて書き込み、不正なコードを実行させるバッファオーバフロー攻撃の説明です。エは、罠のページから脆弱なサーバに不正スクリプトを送り込ませるクロスサイトスクリプティングの説明です。
解説はこのサイトが作成したものです。