平成29年度 秋期 問37
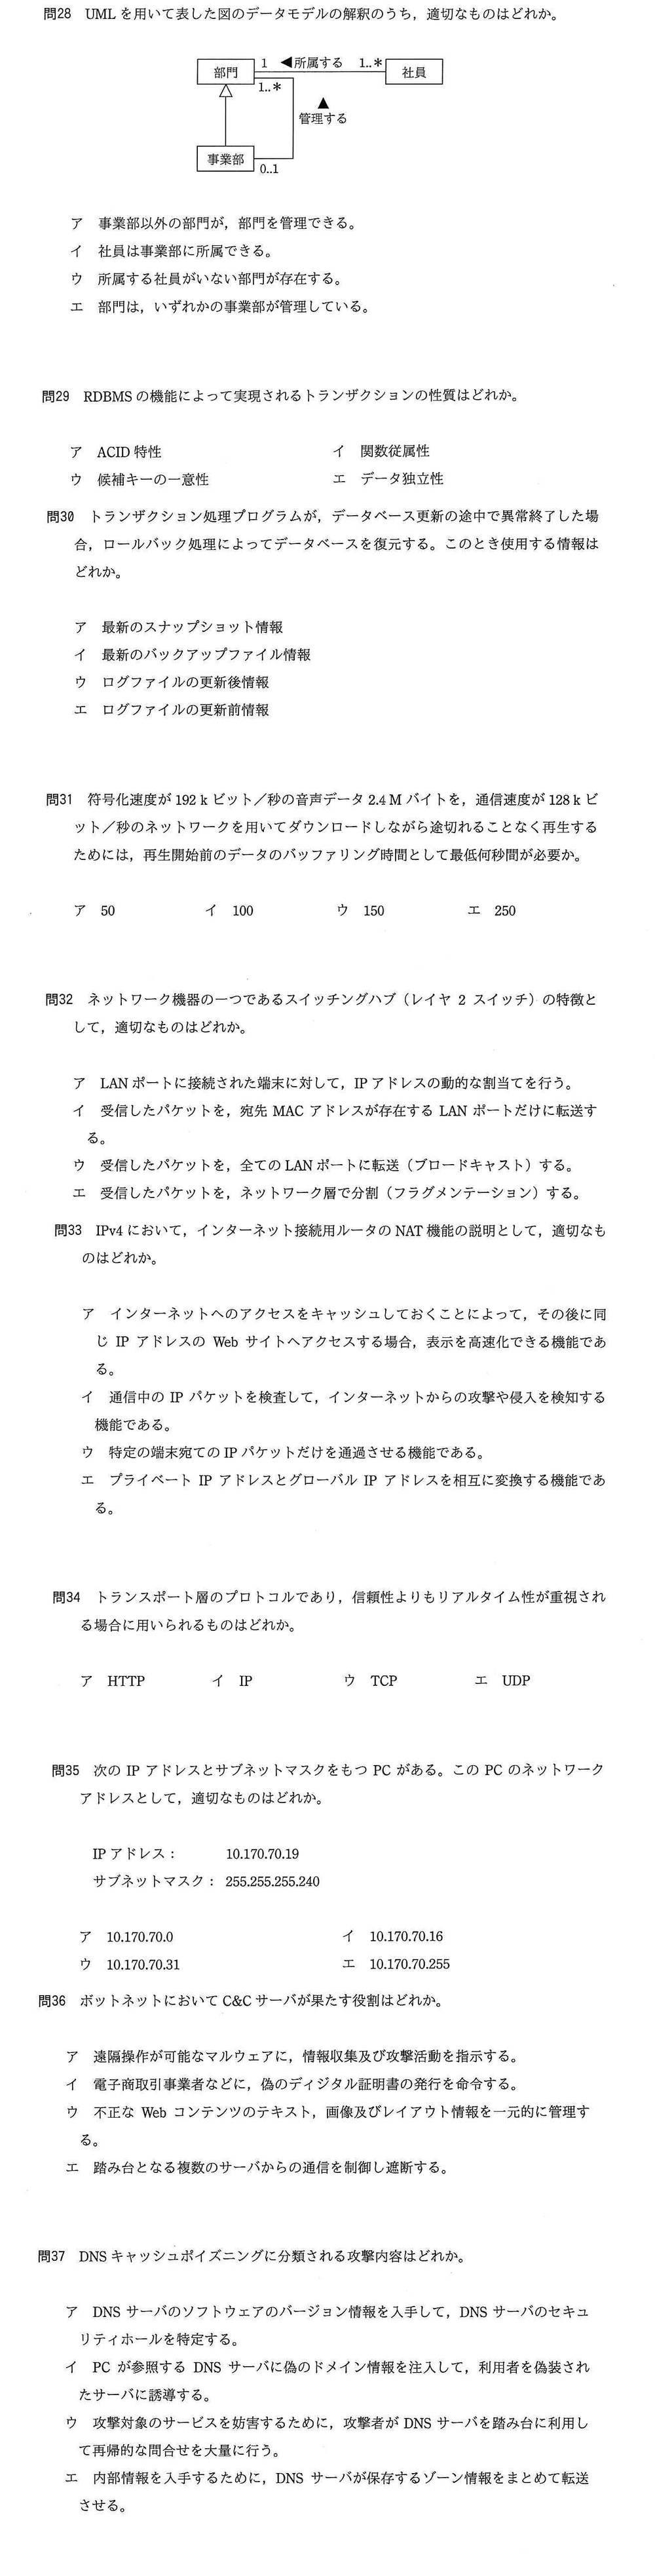
出典:平成29年度 秋期 基本情報技術者試験 午前 問37
正解と解説を見る
正解:イ
覚えること:DNS キャッシュポイズニング= DNS サーバにうその対応情報を覚えさせ、利用者を偽のサーバへ誘導する攻撃。
PC が参照する DNS サーバに偽のドメイン情報を注入し、正しい名前を入力した利用者を偽のサーバに誘導します(イ)。ウは DNS サーバを踏み台にする DoS 攻撃(DNS リフレクション攻撃)、エはゾーン転送を悪用した情報の入手です。アは、DNS サーバのバージョン情報から弱点を探す事前調査で、キャッシュポイズニングではありません。
解説はこのサイトが作成したものです。
同じ問題が 平成24年度 秋期 問37 にも出ています。