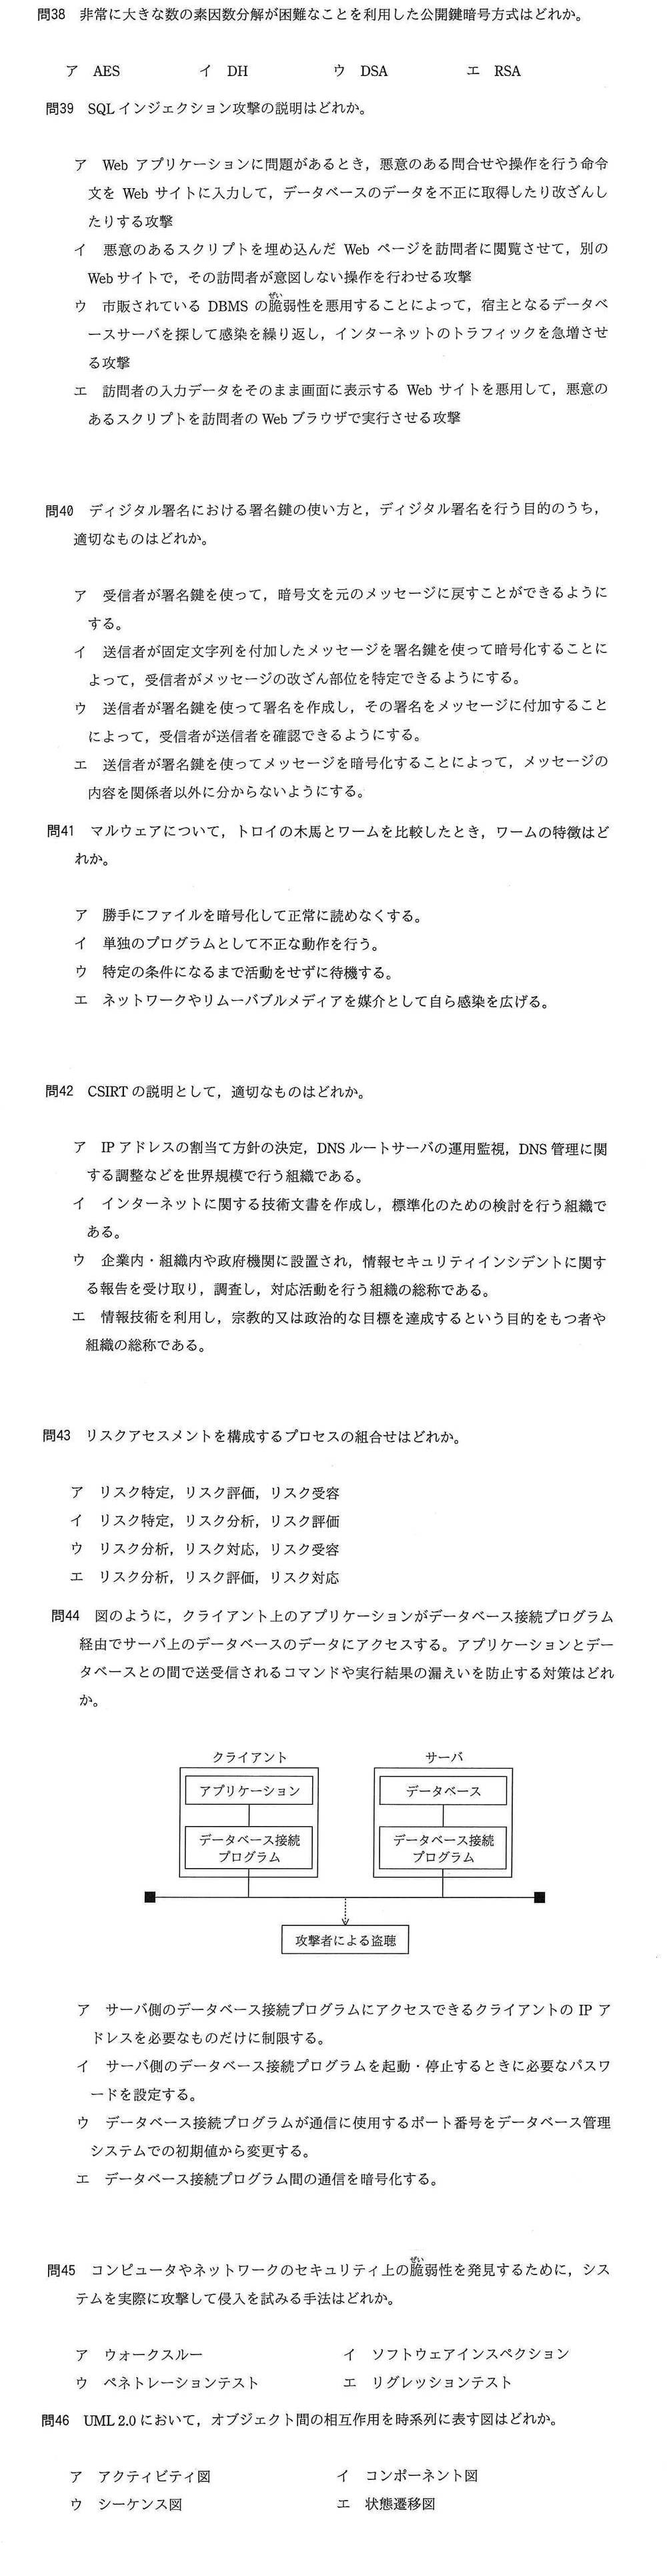
平成29年度 秋期 問43
セキュリティ › 情報セキュリティ管理(ISMS・リスクアセスメント) ◎ 最優先(よく出る)
出典:平成29年度 秋期 基本情報技術者試験 午前 問43
正解と解説を見る
正解:イ
覚えること:リスクアセスメント=リスク特定 → リスク分析 → リスク評価。その後に行うのがリスク対応。
リスクアセスメントは、リスクを見つけ(特定)、大きさを見積もり(分析)、対応が必要かを判断する(評価)、という三つのプロセスです(イ)。リスク対応やリスク受容は、アセスメントの後のプロセスです。アとウはリスク受容を、ウとエはリスク対応を含んでいますが、どちらもアセスメントの後に行うプロセスです。
解説はこのサイトが作成したものです。