平成29年度 春期 問37
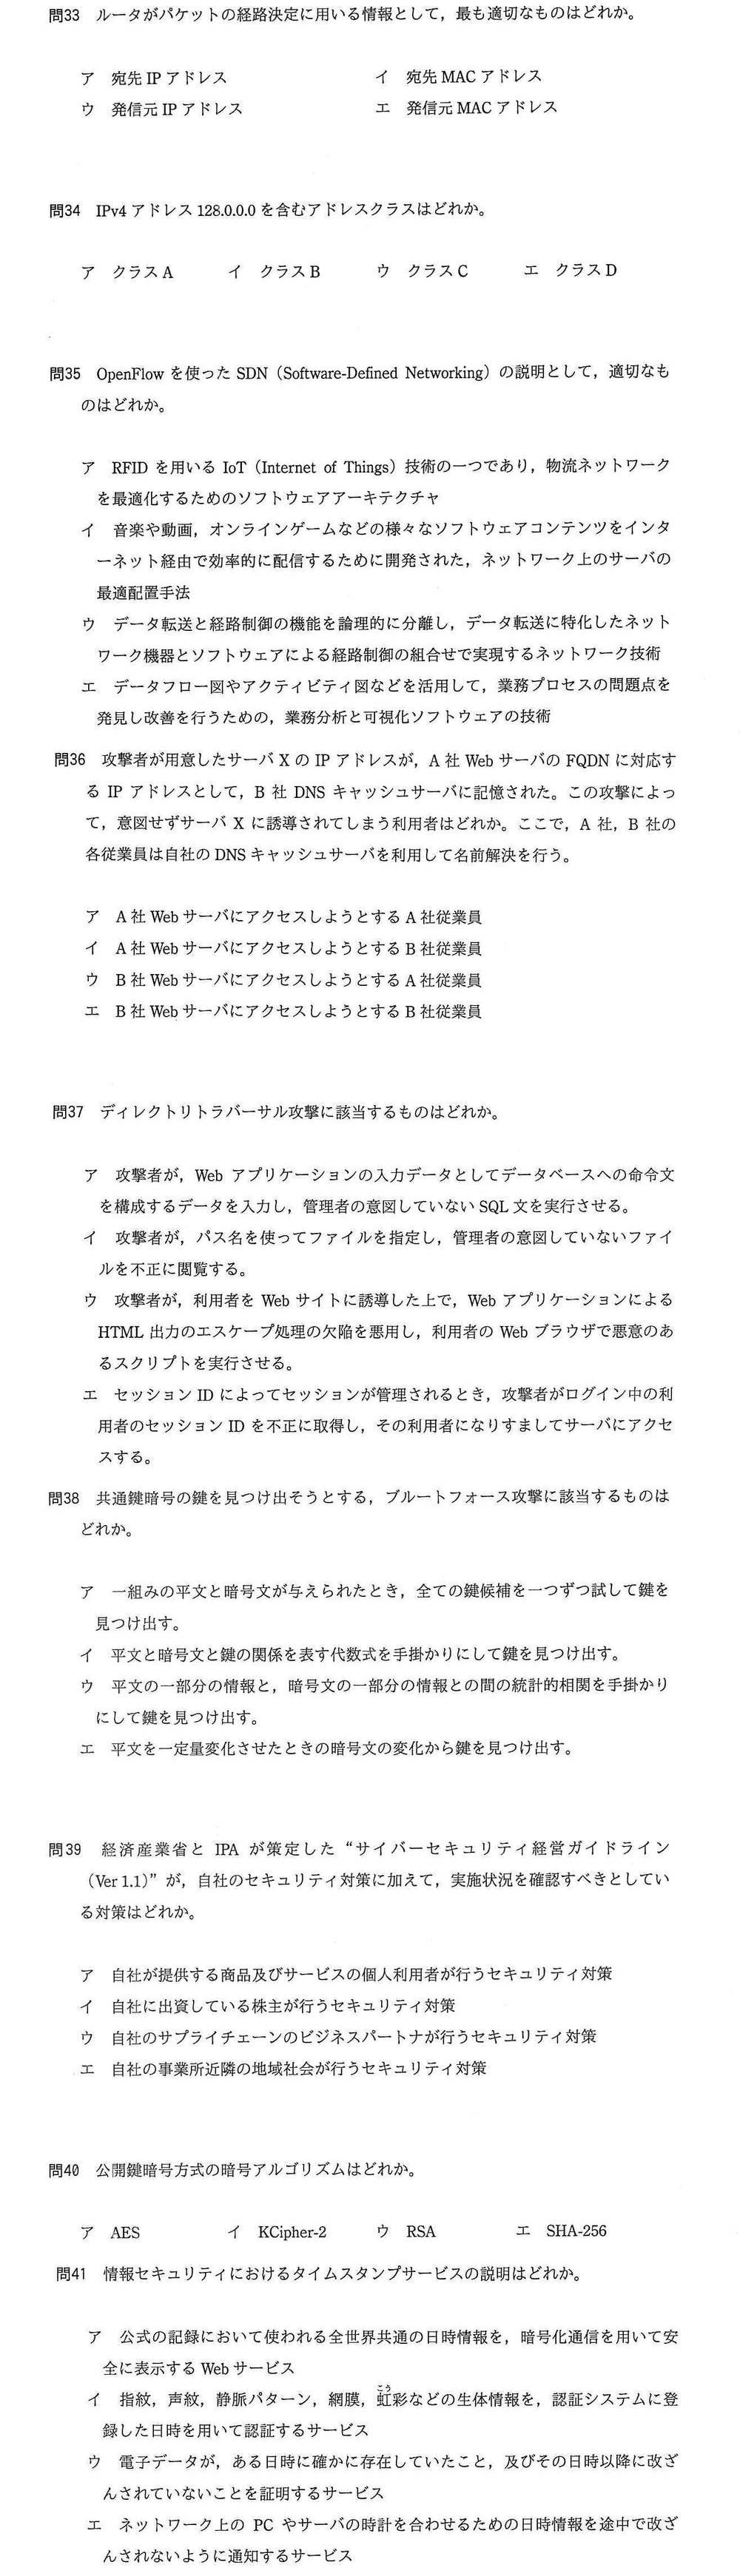
出典:平成29年度 春期 基本情報技術者試験 午前 問37
正解と解説を見る
正解:イ
覚えること:ディレクトリトラバーサル= ../ などを含むパス名でファイルを指定し、本来見られないファイルを見る攻撃。
パス名を使ってファイルを指定し、管理者が意図していないファイルを不正に閲覧するのがディレクトリトラバーサル攻撃です(イ)。アは SQL インジェクション、ウはクロスサイトスクリプティング、エはセッションハイジャックです。
解説はこのサイトが作成したものです。
出典:平成29年度 春期 基本情報技術者試験 午前 問37
正解:イ
覚えること:ディレクトリトラバーサル= ../ などを含むパス名でファイルを指定し、本来見られないファイルを見る攻撃。
パス名を使ってファイルを指定し、管理者が意図していないファイルを不正に閲覧するのがディレクトリトラバーサル攻撃です(イ)。アは SQL インジェクション、ウはクロスサイトスクリプティング、エはセッションハイジャックです。
解説はこのサイトが作成したものです。