令和5年度 公開問題 問10
出典:令和5年度 基本情報技術者試験 科目A 公開問題 問10
正解と解説を見る
正解:ウ
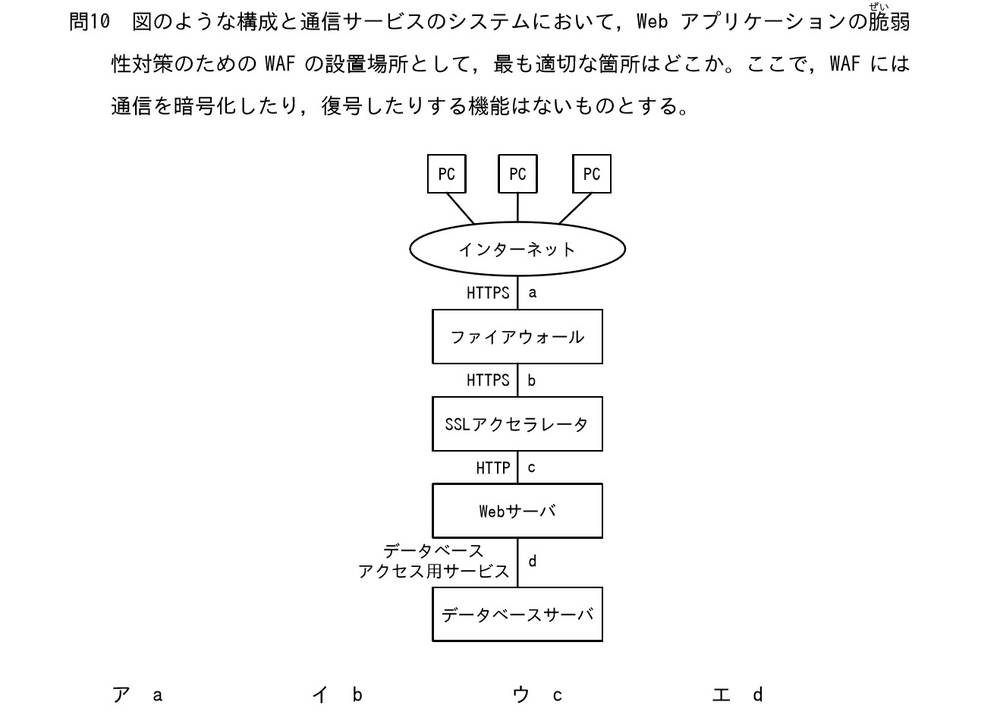
覚えること:WAF は通信の中身を見て攻撃を見つける。暗号化されたままでは中身が見えない。
この WAF には復号の機能がないので、HTTPS で暗号化されている区間(a, b)に置いても通信の中身を検査できません。SSL アクセラレータが復号して HTTP になった後で、かつ Web サーバの手前である c が最も適切です。d は Web サーバとデータベースサーバの間で、Web アプリケーションへの攻撃を止めるには遅すぎます。選択肢との対応は、ア=a、イ=b が HTTPS で暗号化されている区間で、復号の機能がない WAF では中身を検査できません。エ=d は Web サーバより後ろなので、Web アプリケーションへの攻撃がサーバに届いてしまいます。
解説はこのサイトが作成したものです。