令和6年度 公開問題 問10
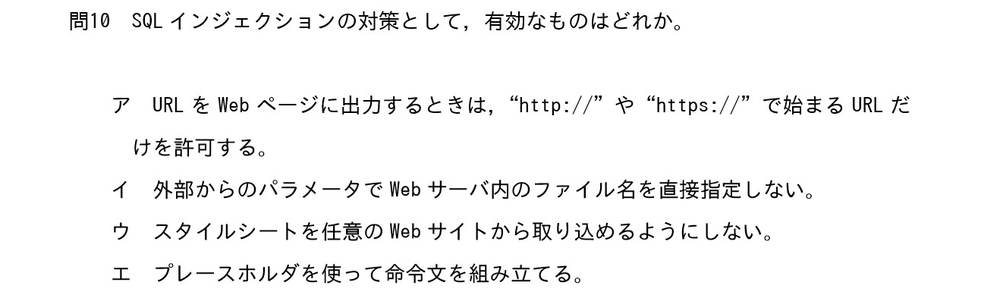
SQLインジェクションの対策として,有効なものはどれか。
- ア URLをWebページに出力するときは,“http://”や“https://”で始まるURLだけを許可する。
- イ 外部からのパラメータでWebサーバ内のファイル名を直接指定しない。
- ウ スタイルシートを任意のWebサイトから取り込めるようにしない。
- エ プレースホルダを使って命令文を組み立てる。
問題冊子の画像を見る
出典:令和6年度 基本情報技術者試験 科目A 公開問題 問10
正解と解説を見る
正解:エ
覚えること:SQL インジェクション対策=プレースホルダ(バインド機構)。入力を「命令」ではなく「値」として扱わせる。
SQL インジェクションは、入力欄に SQL の断片を入れて、意図しない命令を実行させる攻撃です。プレースホルダを使うと、入力は必ず値として扱われ、命令として解釈されません(エ)。アはクロスサイトスクリプティング対策(危険な URL を出力しない)、イはディレクトリトラバーサル対策(ファイル名を直接指定させない)、ウもクロスサイトスクリプティング対策の一つです。
解説はこのサイトが作成したものです。