平成25年度 春期 問40
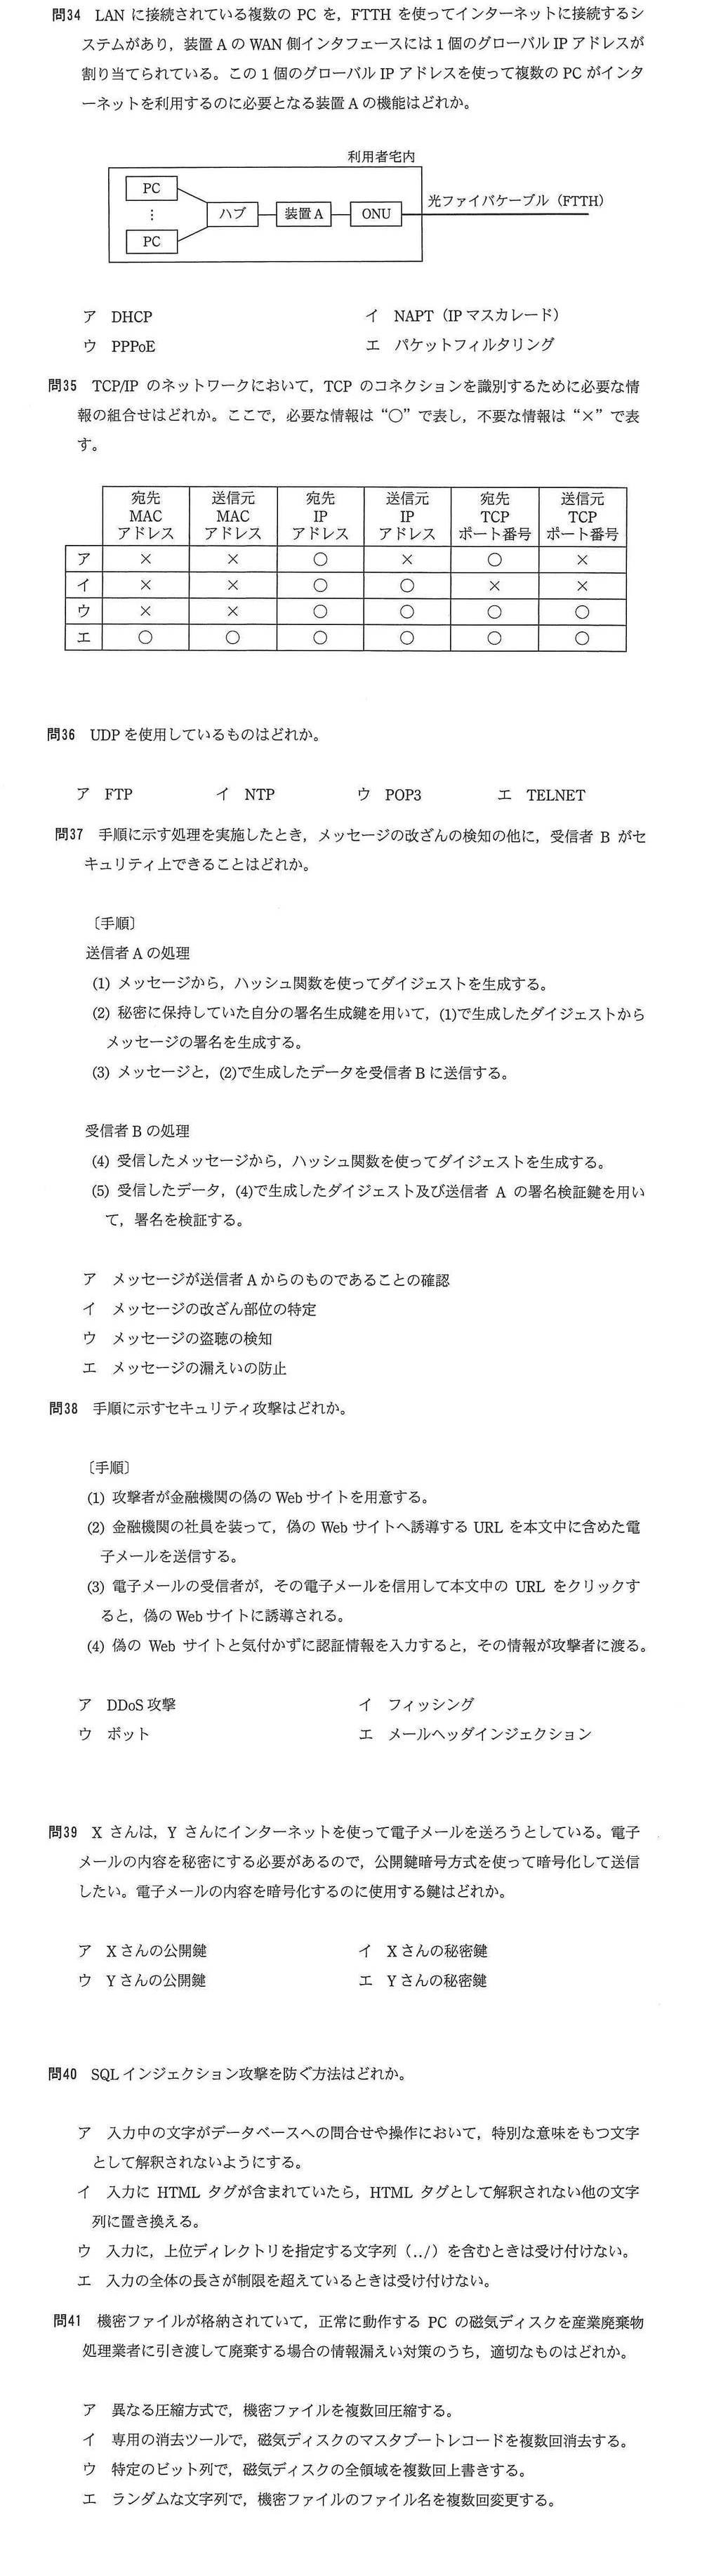
出典:平成25年度 春期 基本情報技術者試験 午前 問40
正解と解説を見る
正解:ア
覚えること:SQL インジェクション対策=入力中の特別な文字を無害にする(エスケープ処理、プレースホルダ)。
SQL インジェクションは、入力に SQL で特別な意味をもつ文字(' など)を混ぜて、不正な命令を実行させる攻撃です。そうした文字が特別な意味で解釈されないようにするのが対策です(ア)。イは HTML タグを無害にするクロスサイトスクリプティング対策、ウは ../ を拒否するディレクトリトラバーサル対策です。エの長さの制限だけでは防げません。
解説はこのサイトが作成したものです。
同じ問題が 平成27年度 秋期 問42、平成30年度 春期 問41、サンプル問題(2022年12月公開) 問36 にも出ています。