サンプル問題(2022年12月公開) 問36
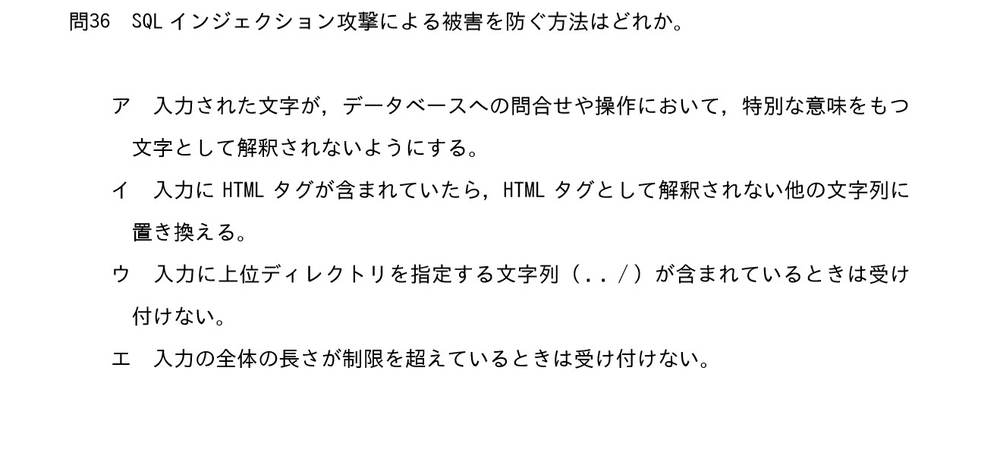
SQLインジェクション攻撃による被害を防ぐ方法はどれか。
- ア 入力された文字が,データベースへの問合せや操作において,特別な意味をもつ文字として解釈されないようにする。
- イ 入力にHTMLタグが含まれていたら,HTMLタグとして解釈されない他の文字列に置き換える。
- ウ 入力に上位ディレクトリを指定する文字列( . . / )が含まれているときは受け付けない。
- エ 入力の全体の長さが制限を超えているときは受け付けない。
問題冊子の画像を見る
出典:基本情報技術者試験 科目A試験 サンプル問題(2022年12月公開) 問36
正解と解説を見る
正解:ア
覚えること:SQL インジェクション対策=入力中の特別な文字を無害にする(エスケープ処理、プレースホルダ)。
SQL インジェクションは、入力に SQL で特別な意味をもつ文字(' など)を混ぜて、不正な命令を実行させる攻撃です。そうした文字が特別な意味で解釈されないようにするのが対策です(ア)。イは HTML タグを無害にするクロスサイトスクリプティング対策、ウは ../ を拒否するディレクトリトラバーサル対策です。エの長さの制限だけでは防げません。
解説はこのサイトが作成したものです。
同じ問題が 平成25年度 春期 問40、平成27年度 秋期 問42、平成30年度 春期 問41 にも出ています。