平成27年度 秋期 問39
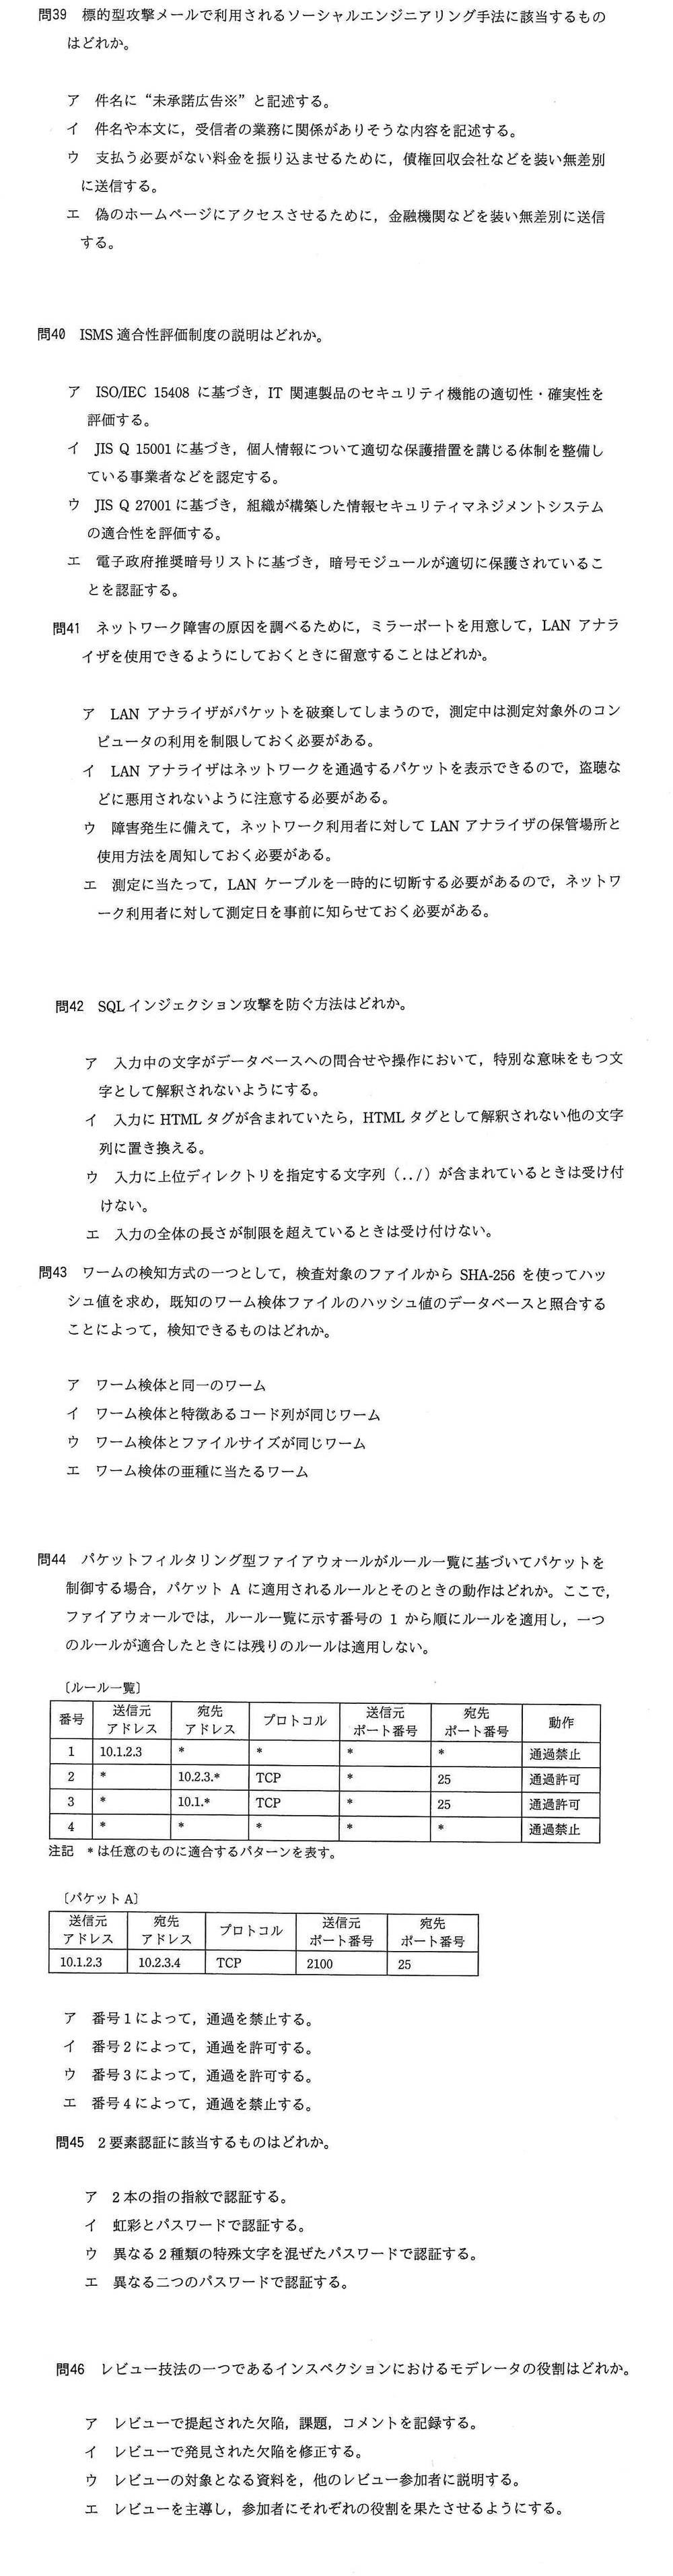
出典:平成27年度 秋期 基本情報技術者試験 午前 問39
正解と解説を見る
正解:イ
覚えること:標的型攻撃メール=特定の相手をねらい、業務に関係がありそうな件名や本文で、添付ファイルを開かせたり URL をクリックさせたりする。
受信者の業務に関係がありそうな件名や本文で油断させるのが、標的型攻撃メールのソーシャルエンジニアリングの手法です(イ)。ウとエのように不特定多数に無差別に送るのは、標的型ではありません。アは広告メールの表示の決まりです。
解説はこのサイトが作成したものです。