平成27年度 秋期 問40
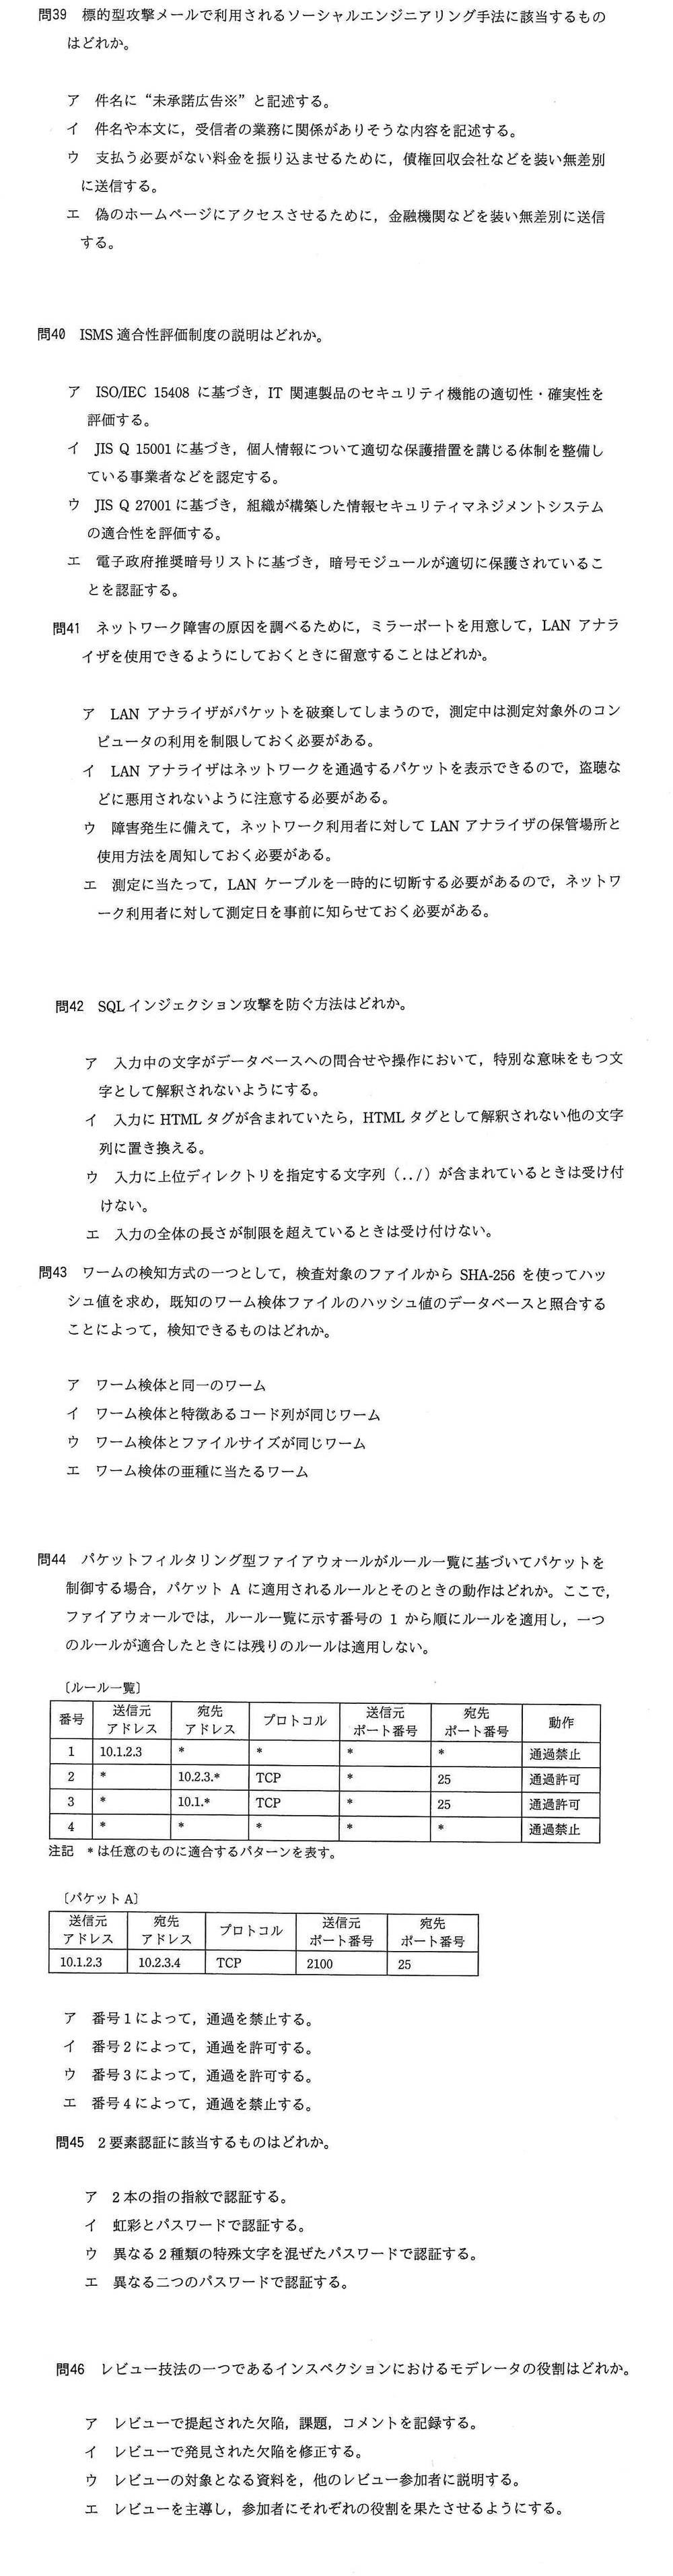
出典:平成27年度 秋期 基本情報技術者試験 午前 問40
正解と解説を見る
正解:ウ
覚えること:ISMS 適合性評価制度= JIS Q 27001 に基づいて、組織の情報セキュリティマネジメントシステムを第三者が審査・認証する制度。
組織が構築した ISMS が JIS Q 27001 に適合しているかを、第三者が審査して認証するのが ISMS 適合性評価制度です(ウ)。アは IT 製品のセキュリティ評価(ISO/IEC 15408、コモンクライテリア)、イはプライバシーマーク制度(JIS Q 15001)の説明です。エは、暗号モジュールが適切に作られているかを試験して認証する、暗号モジュール試験及び認証制度(JCMVP)の説明です。
解説はこのサイトが作成したものです。