平成30年度 春期 問36
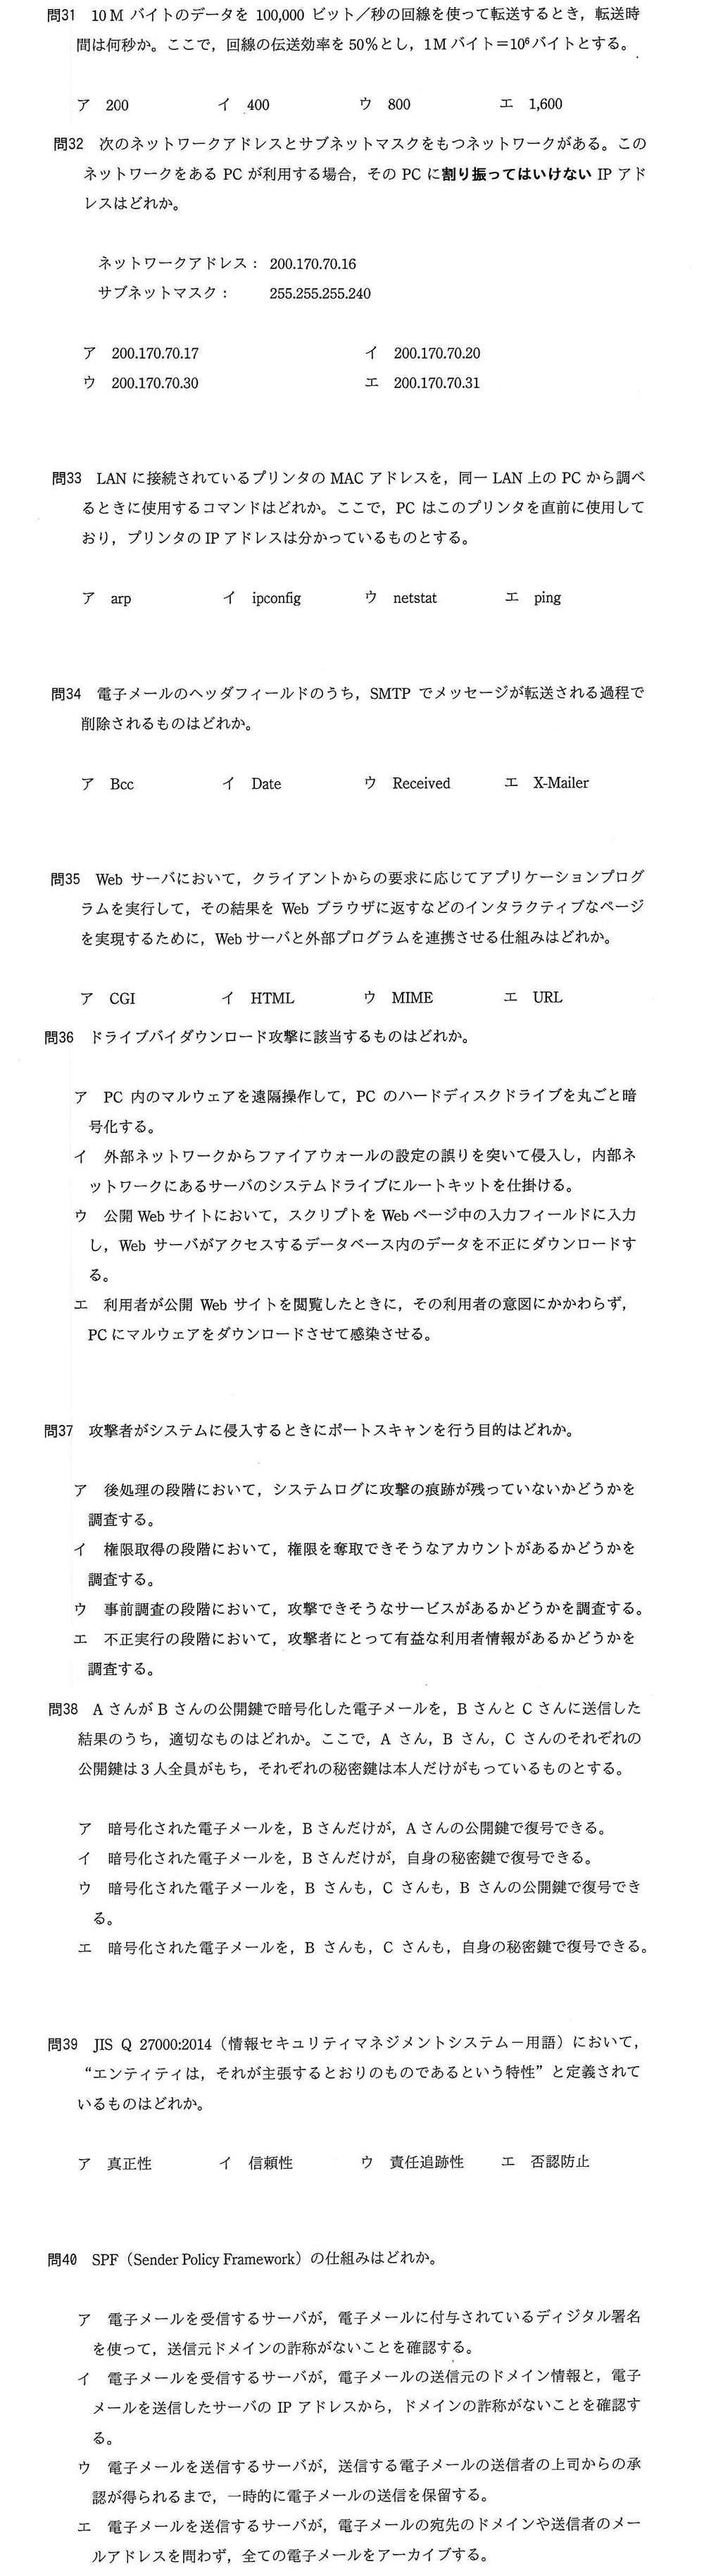
出典:平成30年度 春期 基本情報技術者試験 午前 問36
正解と解説を見る
正解:エ
覚えること:ドライブバイダウンロード=Web サイトを見ただけで、利用者が気づかないうちにマルウェアをダウンロードさせて感染させる攻撃。
利用者が Web サイトを閲覧したときに、利用者の意図にかかわらずマルウェアをダウンロードさせて感染させるのがドライブバイダウンロード攻撃です(エ)。アはランサムウェア、イはルートキットを使った侵入、ウは SQL インジェクションによる情報の窃取です。名前の「ドライブ」は、選択肢に出てくるハードディスクドライブやシステムドライブとは関係ありません。英語の drive-by(ドライブバイ)は「車で通りがかりに何かをする」という意味で、走る車から通りすがりに撃つ drive-by shooting から広まった言葉です。サイトを見に行った(通りがかった)だけでやられるので、「通りすがりダウンロード」と覚えると、操作しなくても感染するという特徴とつながります。
解説はこのサイトが作成したものです。