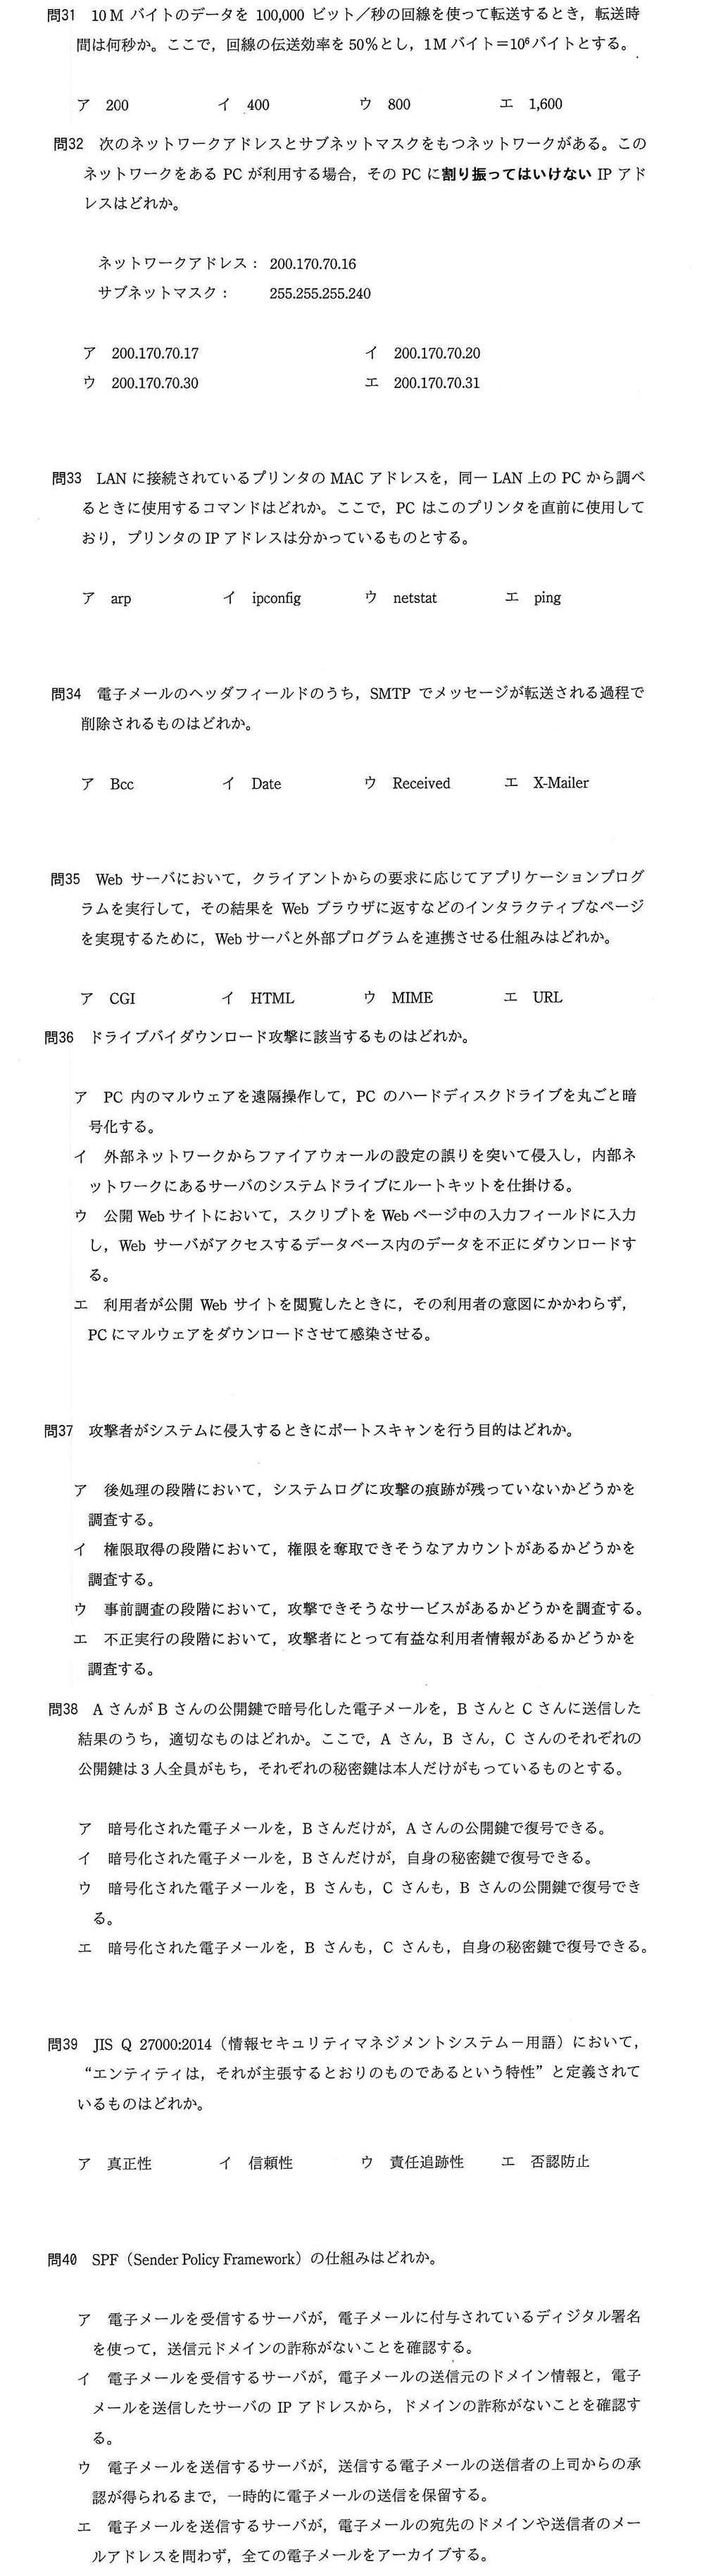
平成30年度 春期 問37
セキュリティ › 攻撃手法(DoS・標的型・フィッシングなど) ○ 優先
出典:平成30年度 春期 基本情報技術者試験 午前 問37
正解と解説を見る
正解:ウ
覚えること:ポートスキャン=攻撃の前の下調べ。どのポート(サービス)が開いているかを調べ、攻撃できそうなサービスを探す。
攻撃者は、事前調査の段階で、攻撃できそうなサービスがあるかを調べるためにポートスキャンを行います(ウ)。痕跡の調査(ア)、アカウントの調査(イ)、利用者情報の調査(エ)は、ポートスキャンの目的ではありません。
解説はこのサイトが作成したものです。