サンプル問題(2022年12月公開) 問35
マルウェアの動的解析に該当するものはどれか。
- ア 検体のハッシュ値を計算し,オンラインデータベースに登録された既知のマルウェアのハッシュ値のリストと照合してマルウェアを特定する。
- イ 検体をサンドボックス上で実行し,その動作や外部との通信を観測する。
- ウ 検体をネットワーク上の通信データから抽出し,さらに,逆コンパイルして取得したコードから検体の機能を調べる。
- エ ハードディスク内のファイルの拡張子とファイルヘッダの内容を基に,拡張子が偽装された不正なプログラムファイルを検出する。
問題冊子の画像を見る
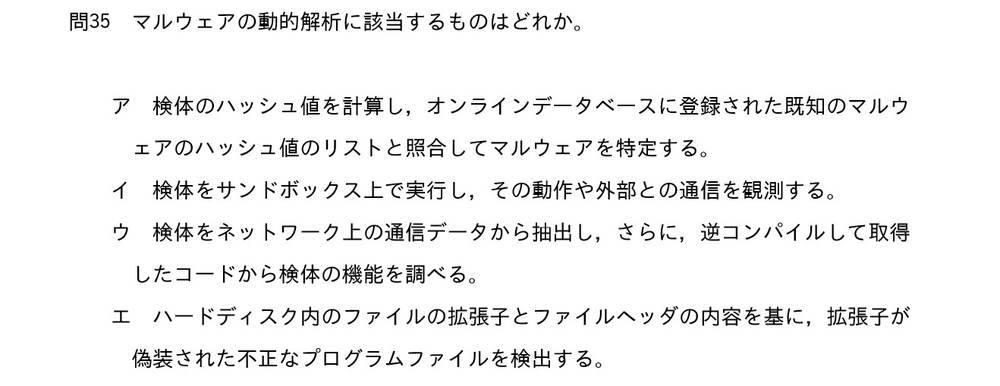
出典:基本情報技術者試験 科目A試験 サンプル問題(2022年12月公開) 問35
正解と解説を見る
正解:イ
覚えること:動的解析=実際に動かして観察する。静的解析=動かさずに中身(コード)を調べる。
マルウェアを、外に影響が出ない隔離された環境(サンドボックス)で実際に動かし、その振る舞いや通信を観察するのが動的解析です(イ)。ウは逆コンパイルしてコードを読むので静的解析です。アはハッシュ値による既知のマルウェアとの照合、エは拡張子の偽装の検出で、どちらも検体を実行していません。
解説はこのサイトが作成したものです。
同じ問題が 令和元年度 秋期 問36 にも出ています。